본문 바로가기

인증과 접근 정책을 운영 환경에 맞게 연결합니다

DualAuth AutoPassword는 계정과 접근 정책을 관리합니다. 고객 환경을 분석해 인증·권한·이력 관리에 필요한 범위를 설계하고 구축합니다.

도입 환경 상담하기도입 환경 상담하기

로그인만으로는 계정과 접근을 안전하게 관리하기 어렵습니다

사용자와 서비스가 늘어나면 계정 생성·변경·회수, 권한 관리와 접근 이력을 함께 운영해야 합니다. 누가 어떤 서비스에 어떤 조건으로 접근했는지 일관되게 확인할 수 있어야 합니다.

DualAuth는 사용자와 접속 대상 서비스를 함께 확인합니다. 인증 이후에도 고객사가 정한 계정·권한·환경 정책을 검증해 접근을 허용하거나 제한합니다.

기존 비밀번호를 유지하면서 추가 인증을 적용하거나, 모바일 기반 인증으로 입력 부담을 줄이는 방식도 검토할 수 있습니다.
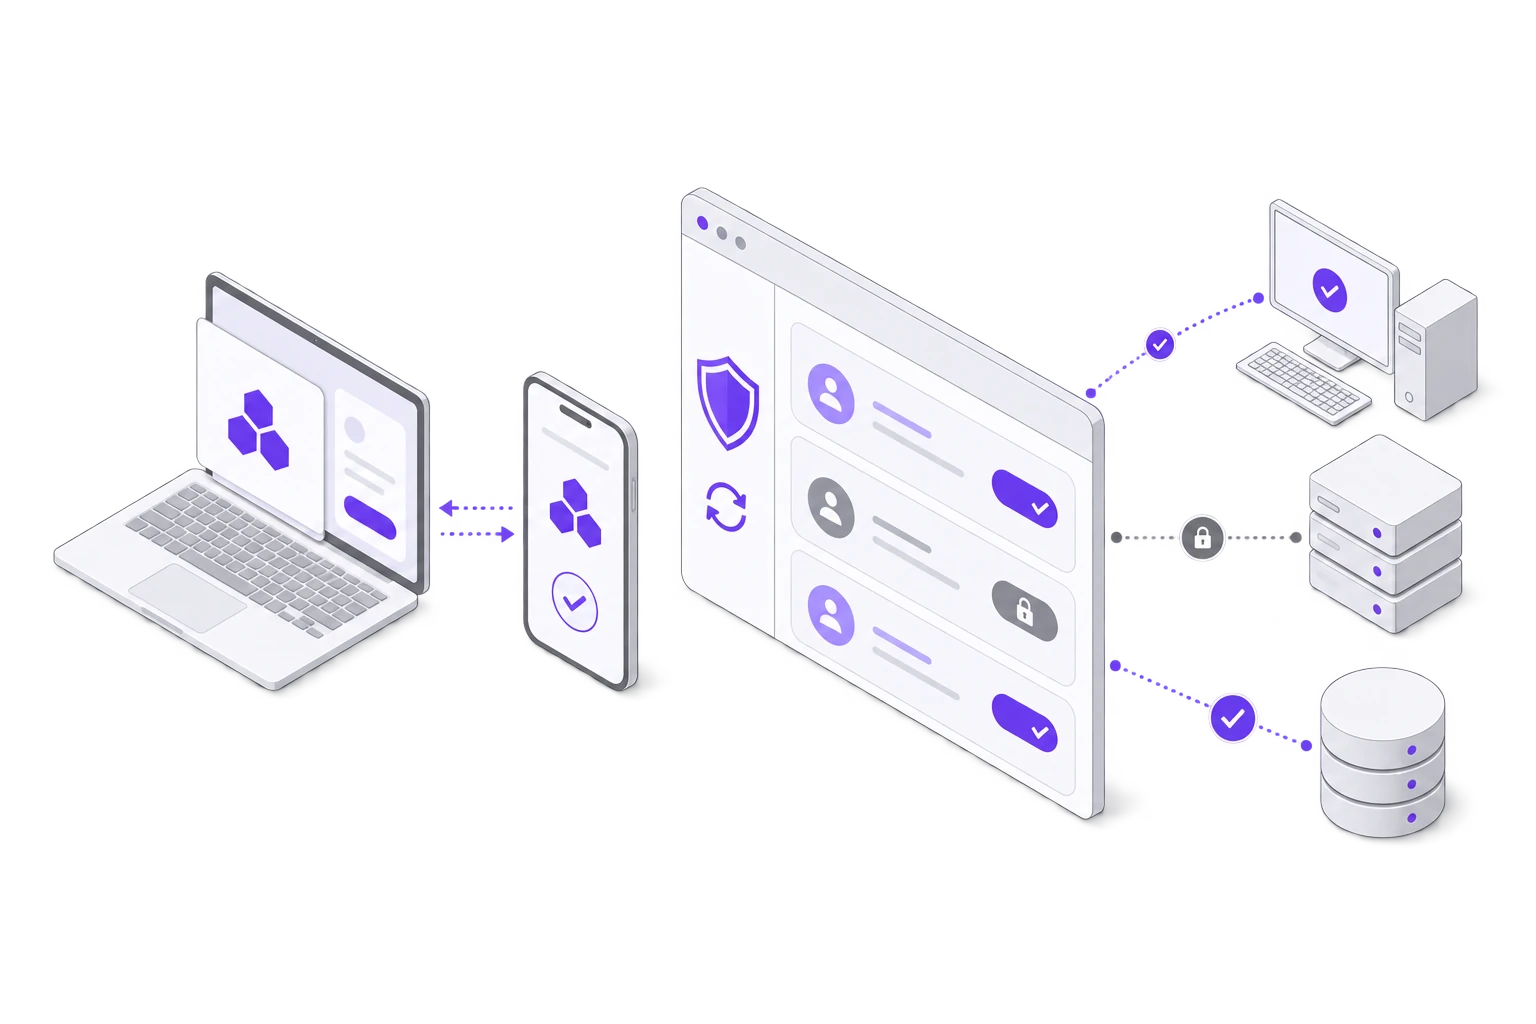
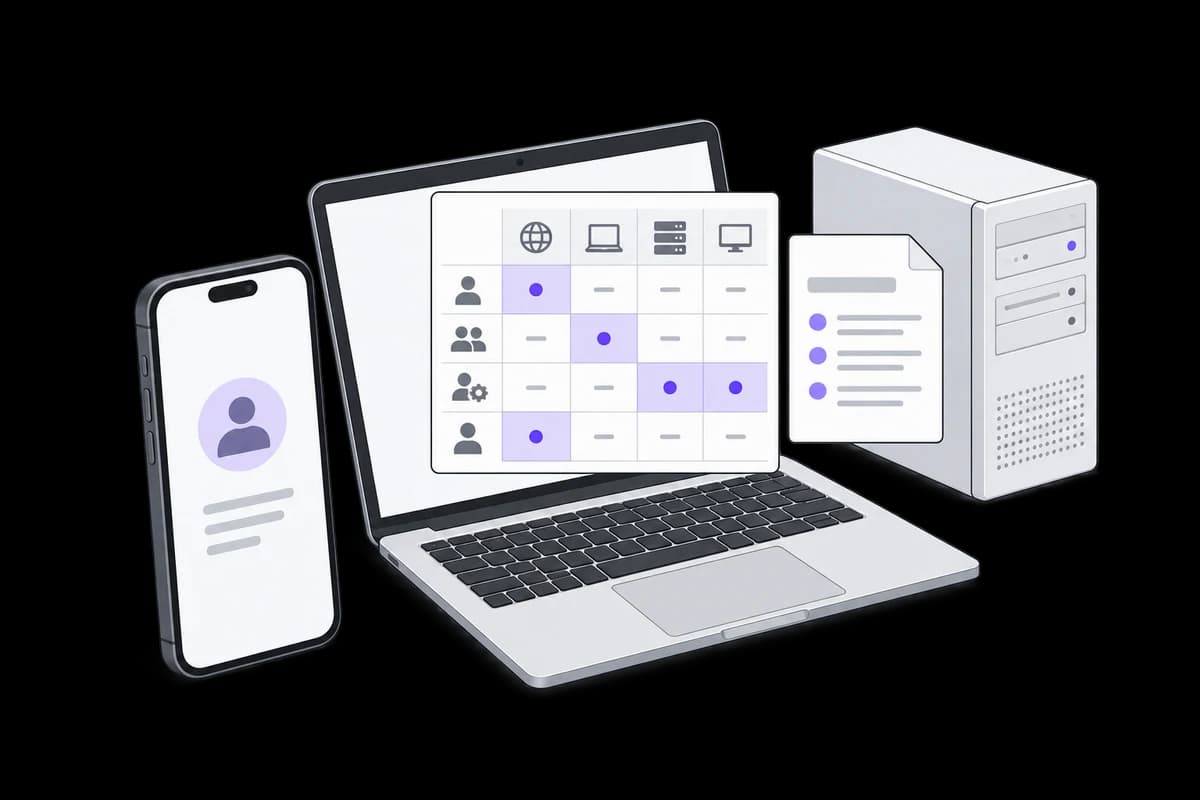
사용자와 서비스의 상호 인증 후 접근 정책에 따라 PC·서버·데이터베이스의 접근을 허용하거나 제한하는 개념도

핵심 기술

AutoPassword
모바일 기반 사용자 접속 대상 및 서비스 상호 인증을 제공합니다.
AutoPassword Access Manager
웹·PC·Linux 서버·네트워크 장비의 계정과 접근 권한 정책을 중앙에서 관리합니다.
AutoPassword ID Card
모바일 신분증을 기반으로 사용자의 신원을 확인하고 권한을 부여합니다.
AutoPassword IoT Controller
사용자의 권한을 출입문·조명·차단기·전원 등 현장 시설물 제어와 연결합니다.

주요 기능

기능에 마우스를 올리거나 선택하면 관련 그림을 볼 수 있습니다.

모바일에서 사용자와 접속 대상 서비스를 함께 확인하는 개념도
기존 비밀번호와 모바일 인증을 함께 사용해 수동 입력 부담을 줄이는 개념도
계정 발급·권한 변경·회수를 중앙에서 관리하는 개념도
사용자의 역할과 접속 대상에 따른 접근 정책을 적용하는 개념도
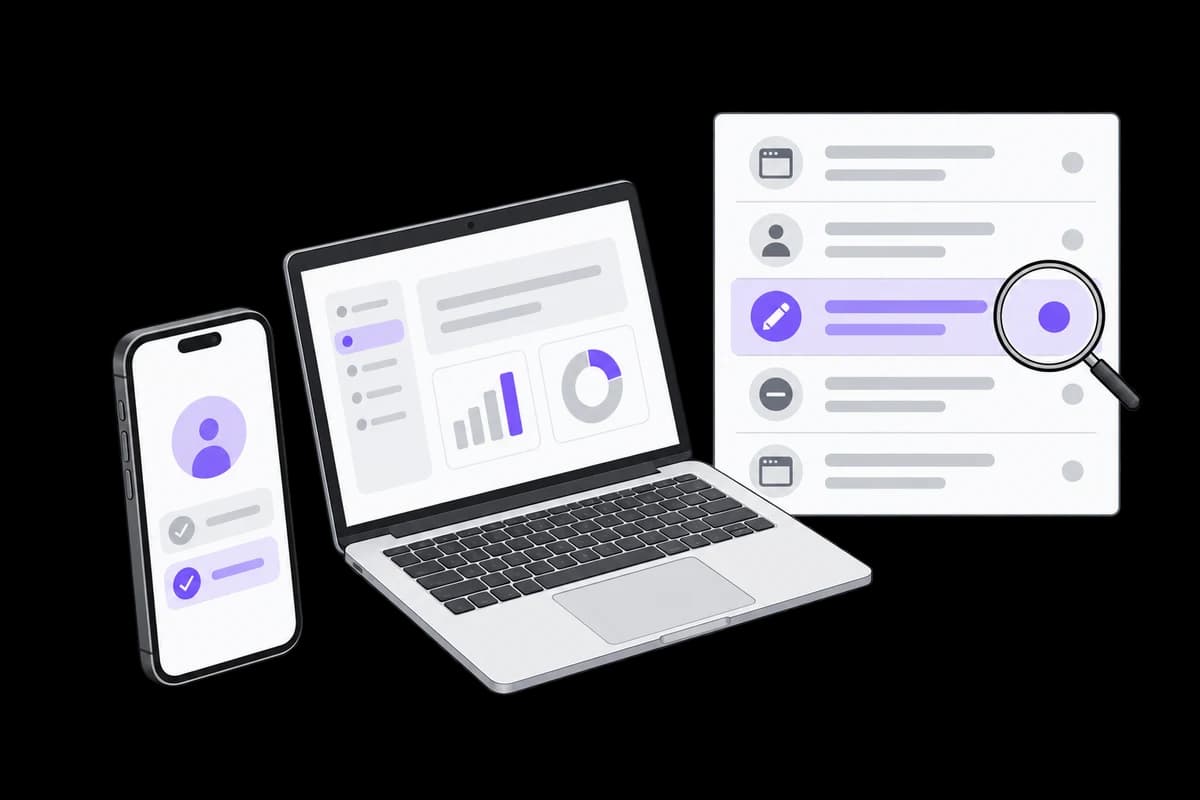
인증 시도와 권한 변경·접근 결과 이력을 확인하는 개념도
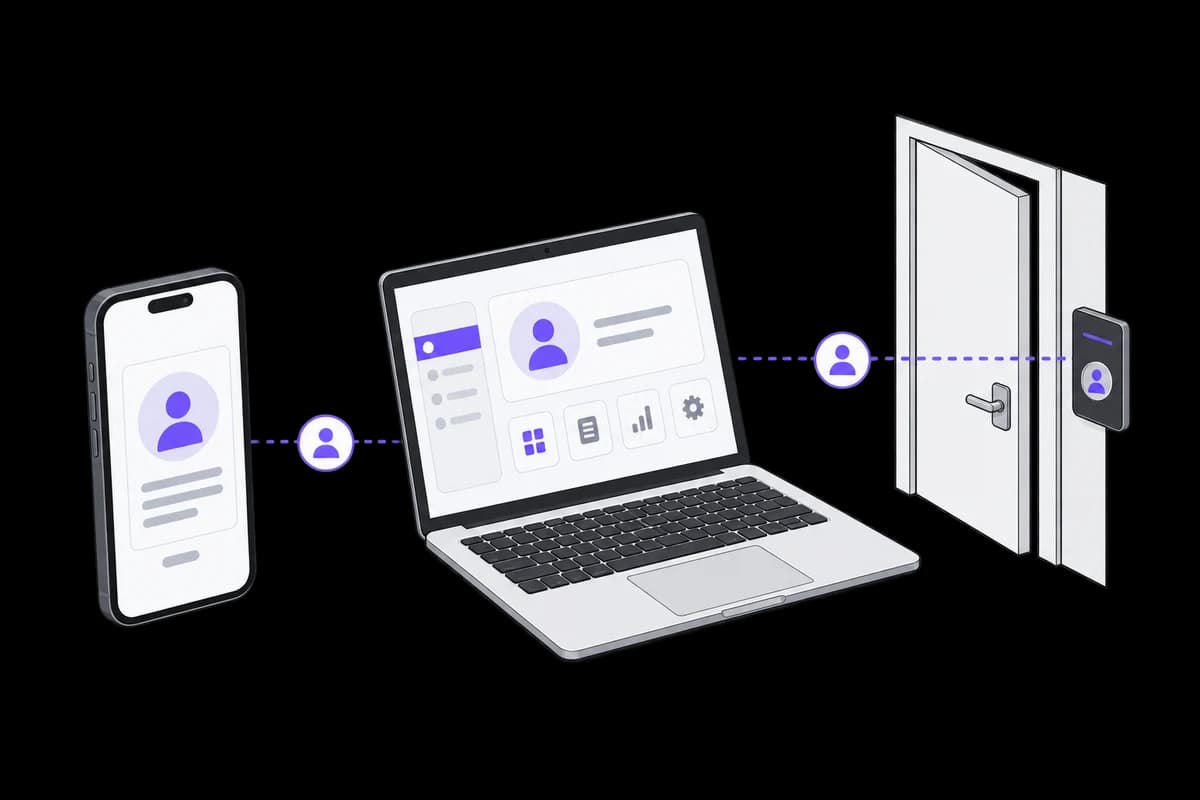
모바일 신분증을 소프트웨어 접근과 현장 출입에 선택 연계하는 개념도
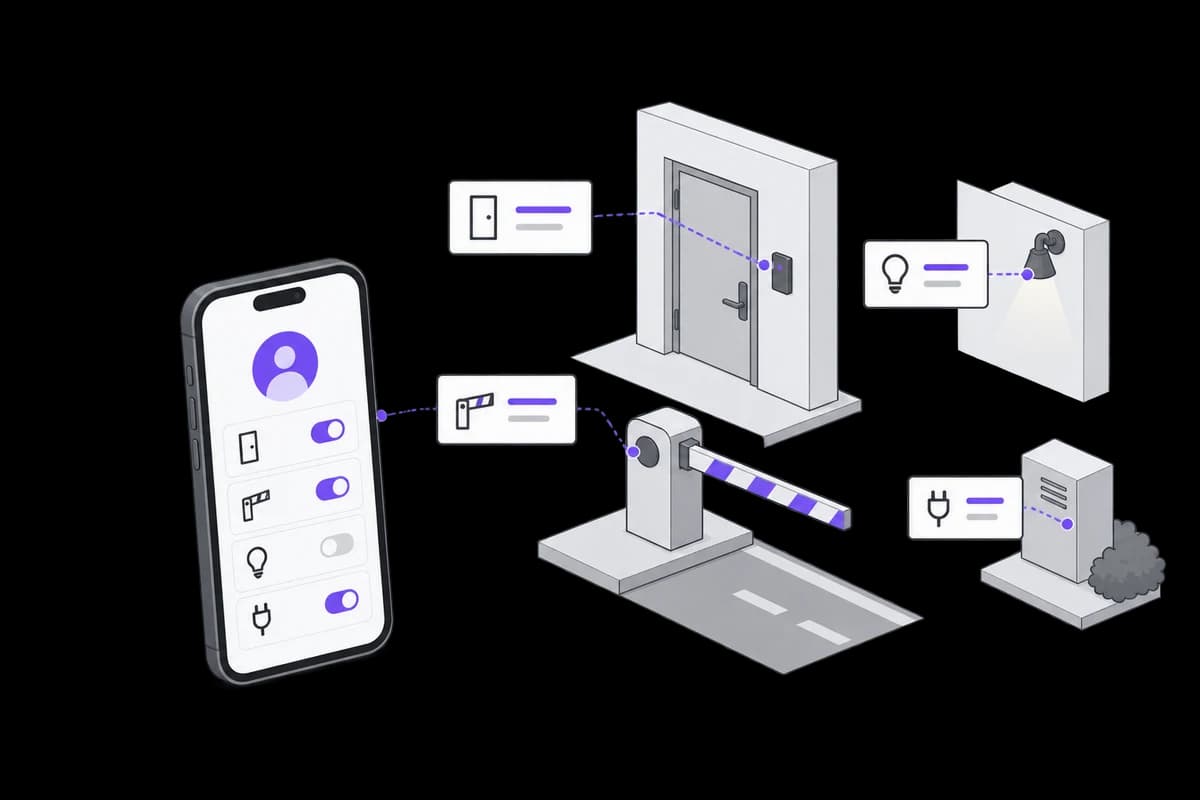
사용자 권한을 출입문·차단기·조명·전원 제어에 선택 연계하는 개념도

사용자·서비스 상호 인증

사용자와 접속 서비스의 진위를 모바일 앱에서 함께 확인한 후 인증을 승인합니다.

패스워드 입력 부담 완화

모바일 인증과 자동 패스워드 기술로 수동 입력·변경에 따른 부담과 관리 리스크를 줄입니다.

통합 ID 관리

계정 발급·권한 변경·회수를 중앙에서 관리해 계정 라이프사이클을 추적합니다.

접근 정책 관리

직급·소속·접속 대상에 따라 역할과 직무 범위에 맞는 접근 통제 규칙을 적용합니다.

사용 이력 관리

접속·인증 시도·권한 변경·접근 실패 이력을 중앙에 기록해 사후 점검과 감사에 활용합니다.

모바일 신분증 연계(선택)

모바일 신분증 기반 사용자 식별을 소프트웨어 접근과 현장 시설 출입에 공통 적용합니다.

물리 접근 제어 확장(선택)

인증된 사용자의 권한을 출입문·차단기·조명·전원 등 IoT 시설물 제어와 연계합니다.

접근 요청에서 이력 관리까지, 단계별로 연결합니다

  1. 01

    접근 요청

    사용자가 서비스 접근을 요청합니다.

  2. 02

    상호 확인

    사용자와 접속 서비스, 요청 정보를 확인합니다.

  3. 03

    정책 검증

    계정·권한·환경 조건을 고객사 정책과 비교합니다.

  4. 04

    허용·제한

    조건에 따라 접근을 허용하거나 제한합니다. 예외는 별도 승인으로 처리합니다.

  5. 05

    이력 관리

    요청·인증·승인·접근 결과를 기록합니다.

최종 접근 여부와 예외 승인 기준은 고객사의 보안 정책과 담당자 권한에 따라 정합니다.

고객 환경과 보안 기준, 기술 주체를 명확히 합니다

고객사의 네트워크, 계정 체계, 기존 보안 솔루션과 업무 절차를 확인한 뒤 적용 범위와 연동 방식을 설계합니다. 폐쇄망이나 기존 비밀번호를 유지해야 하는 환경도 조건에 맞춰 검토합니다. 적용 기준은 TTAK.KO-12.0383, ITU-T X.1280, ITU-T X.1268입니다.

원천 기술과 제품 권리는 DualAuth Ltd.에 있습니다. 그렉터는 고객 환경에 맞춘 분석·설계·연동·구축·검증과 유지보수를 수행합니다.

제품 개발 주체와 계약 범위에 따라 역할과 책임을 구분합니다. 실제 접근 정책과 최종 승인 기준은 고객사가 정하며, 담당자는 운영 환경과 이력을 확인해 최종 판단합니다.
자주 묻는 질문

적용 방식에 따라 모바일 앱 기반 인증을 사용할 수 있습니다. 보안 정책과 사용자 환경을 확인해 적합한 방식을 제안합니다.

가능합니다. 기존 비밀번호를 유지하면서 추가 인증을 적용하거나 입력 부담을 줄이는 방식을 검토할 수 있습니다.

네트워크 구조와 인증 서버, 연계 시스템을 확인해 폐쇄망에 맞는 구축 범위를 설계합니다.

분실·교체·미소지 상황에 대한 예외 승인과 복구 절차를 고객사 정책에 맞춰 마련합니다.

연동 대상의 API, 계정 구조와 보안 정책을 확인해 적용 가능 범위와 구축 방식을 안내합니다.

현재 보안 및 접근 정책의 최적 적용 범위, 지금 상담으로 확인해 보세요

현황만 알려주세요. 맞춤 적용 범위와 검토 항목을 바로 정리해 드립니다.

도입 환경 상담하기도입 환경 상담하기
GRACTOR
  • 도입 사례
회사소개
GRACTOR

IoT·AI 운영 솔루션 기업

서울특별시 강남구 선릉로121길 36, 2층·3층T 02-517-7740 · F 02-517-7736sales@gractor.com

플랫폼

  • ALIOT EDGE
  • ALIOT AI

솔루션

  • 시설 안전
  • 수도·설비·자원
  • 보안·접근 제어

회사

  • 회사소개
  • 도입 사례
  • 도입 상담하기
© 2026 주식회사 그렉터. All rights reserved.